Keine Artikel gefunden.
Diese Datenschutzerklärung beschreibt, wie die Hubject GmbH („Hubject“, „wir“, „uns“ oder „unser“) personenbezogene Daten auf unseren Websites, Plattformen und in unseren Anwendungen in Übereinstimmung mit der Datenschutz-Grundverordnung (DSGVO), EU-Datenschutzgesetz, EU-Datenschutzrichtlinie (und nationale Umsetzungen wie das BDSG), ISO/IEC 27001:2022 und unserer Standard-Datenverarbeitungsvereinbarung (DPA) für B2B-Kunden (Partner).
In dieser Mitteilung werden alle zusammen als „betroffene Personen“ bezeichnet.
Kontaktdaten
Datenverantwortlicher (für Daten, die im Auftrag von Hubject erhoben werden oder bei denen Hubject der Datenverantwortliche ist):
Hubject GmbH
EUREF-Campus 22, 10829 Berlin, Deutschland
E-Mail: dataprotection@hubject.com
Datenschutzbeauftragter (DSB):
Dr. Katharina Vera Boesche
Boesche Rechtsanwälte PartGmbB
Ohmstraße 7, 10179 Berlin
E-Mail: datenschutz@hubject.com
Wir verarbeiten personenbezogene Daten rechtmäßig, fair und transparent. Es gelten die folgenden Rechtsgrundlagen gemäß Art. 6 DSGVO:
Wir halten uns an die Grundsätze der Datenminimierung, Genauigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit und garantieren die Rechte der betroffenen Personen gemäß Art. 12–22 DSGVO.
Hubject handelt in Übereinstimmung mit den in unserer Datenschutzrichtlinie und unserer Richtlinie zur Datenaufbewahrung festgelegten Verpflichtungen. Diese Richtlinien regeln unseren internen Umgang mit Ihren personenbezogenen Daten als betroffene Person, unabhängig davon, ob wir als Verantwortlicher oder Auftragsverarbeiter auftreten (wie oben unter Nummer 1 beschrieben).
Sicherheitsmaßnahmen wie Verschlüsselung, Zugriffskontrollen, Pseudonymisierung und sichere Löschung werden bei allen Verarbeitungsaktivitäten angewendet. Einzelheiten finden Sie unter 6 (Aufbewahrung), 11 (Weitergabe an Dritte) und 12 (Reaktion auf Verstöße).
Sie als betroffene Person können die folgenden Rechte ausüben, indem Sie uns unter dataprotection@hubject.com kontaktieren:
Bitte beachten Sie: Wenn Sie Endnutzer eines Dienstes sind, der von einem unserer Partner (z. B. EMPs oder CPOs) bereitgestellt wird, fungiert Hubject ausschließlich als Datenverarbeiter und kann Sie ohne Informationen des Partners nicht direkt identifizieren. In solchen Fällen müssen Sie Ihre Rechte über den Partner ausüben, der als Datenverantwortlicher für Ihre personenbezogenen Daten fungiert. Dadurch wird die Einhaltung von Artikel 12 Absatz 2 DSGVO und unserer Verpflichtungen gemäß Artikel 28 und 29 DSGVO als Datenverarbeiter sichergestellt.
Wir führen keine automatisierte Entscheidungsfindung oder Profilerstellung im Sinne von Artikel 22 DSGVO durch.
Wir speichern personenbezogene Daten nur so lange, wie es zur Erfüllung der Zwecke, für die sie erhoben wurden, erforderlich ist oder wie es gesetzliche Verpflichtungen vorschreiben:
Die sichere Löschung und Protokollierung von Entsorgungsvorgängen wird gemäß den Kontrollen der Norm ISO 27001:2022 durchgesetzt.
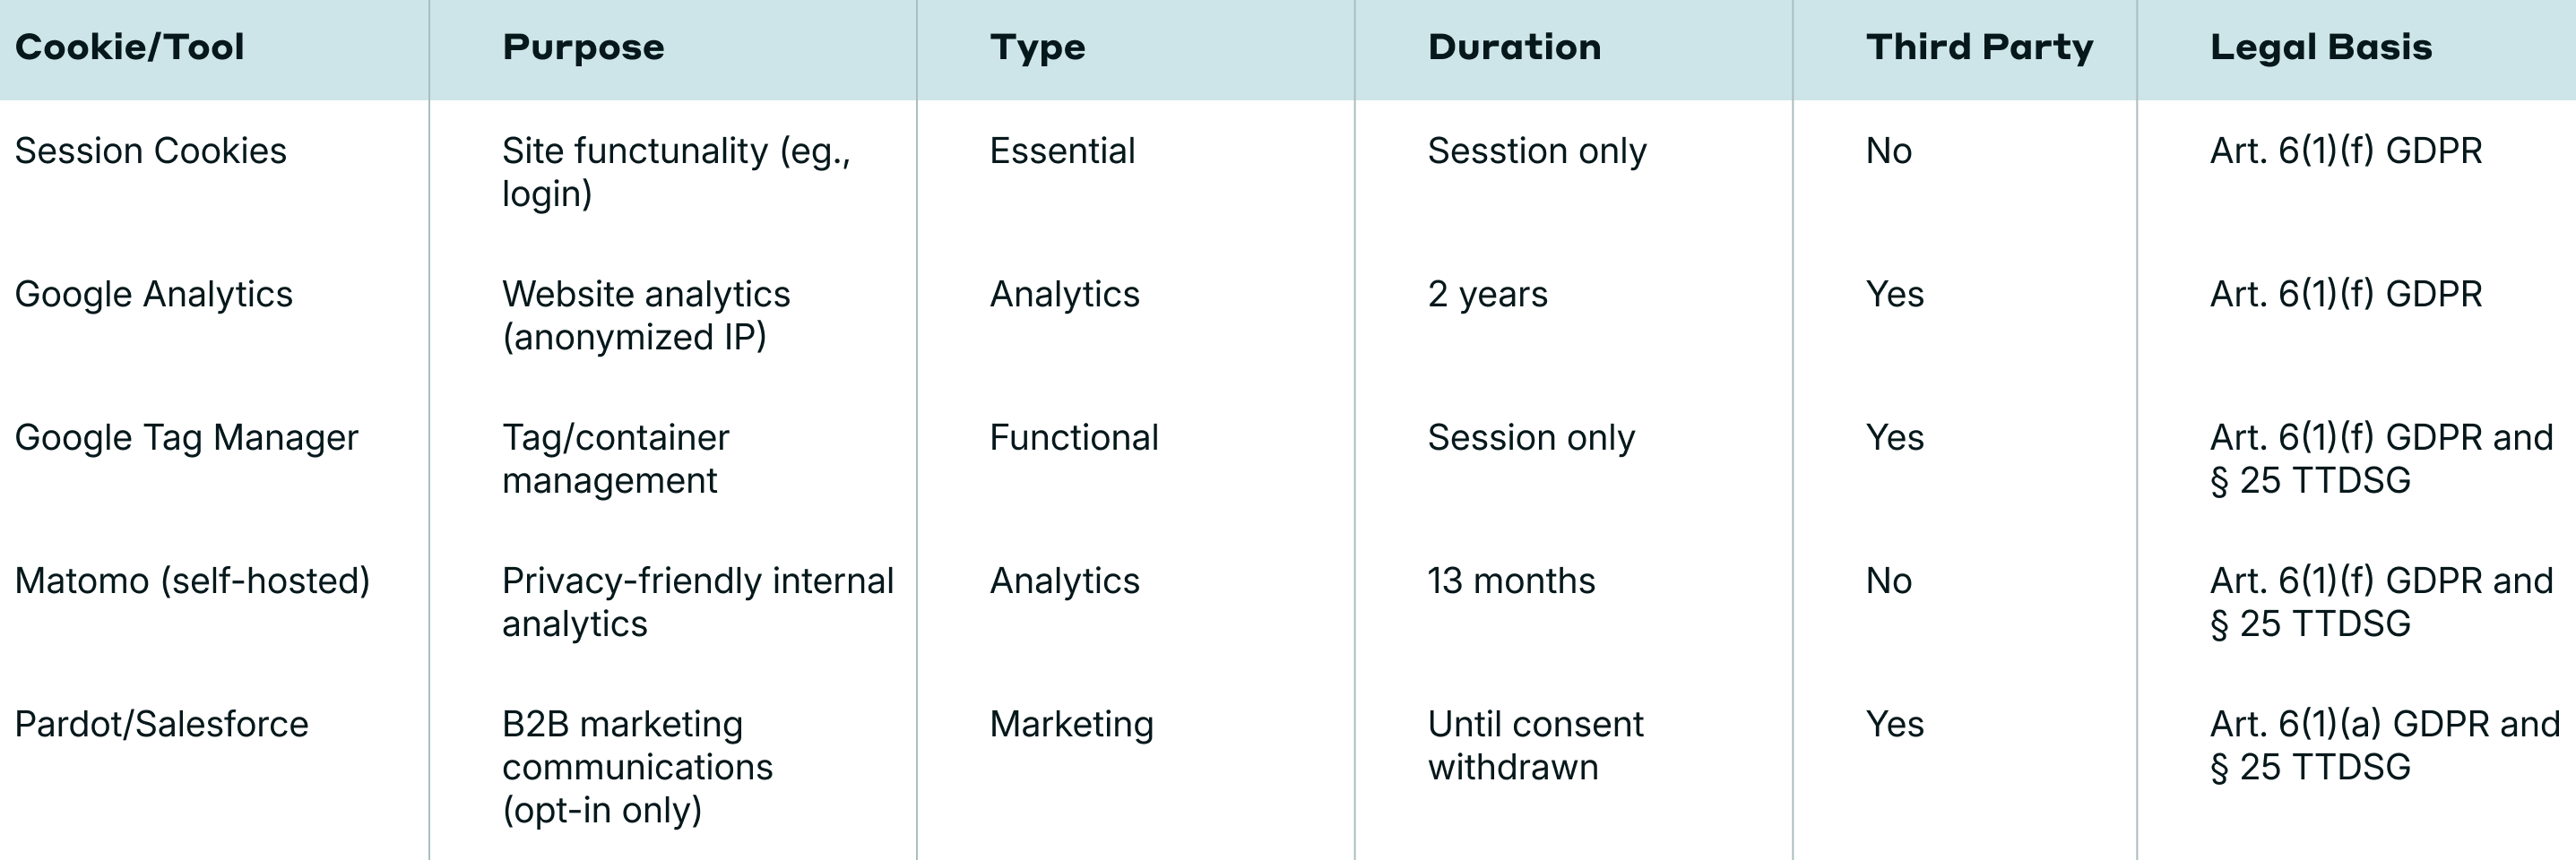
Nachfolgend finden Sie eine Übersicht über die Cookies und Tracker, die auf den Websites und Plattformen von Hubject verwendet werden:
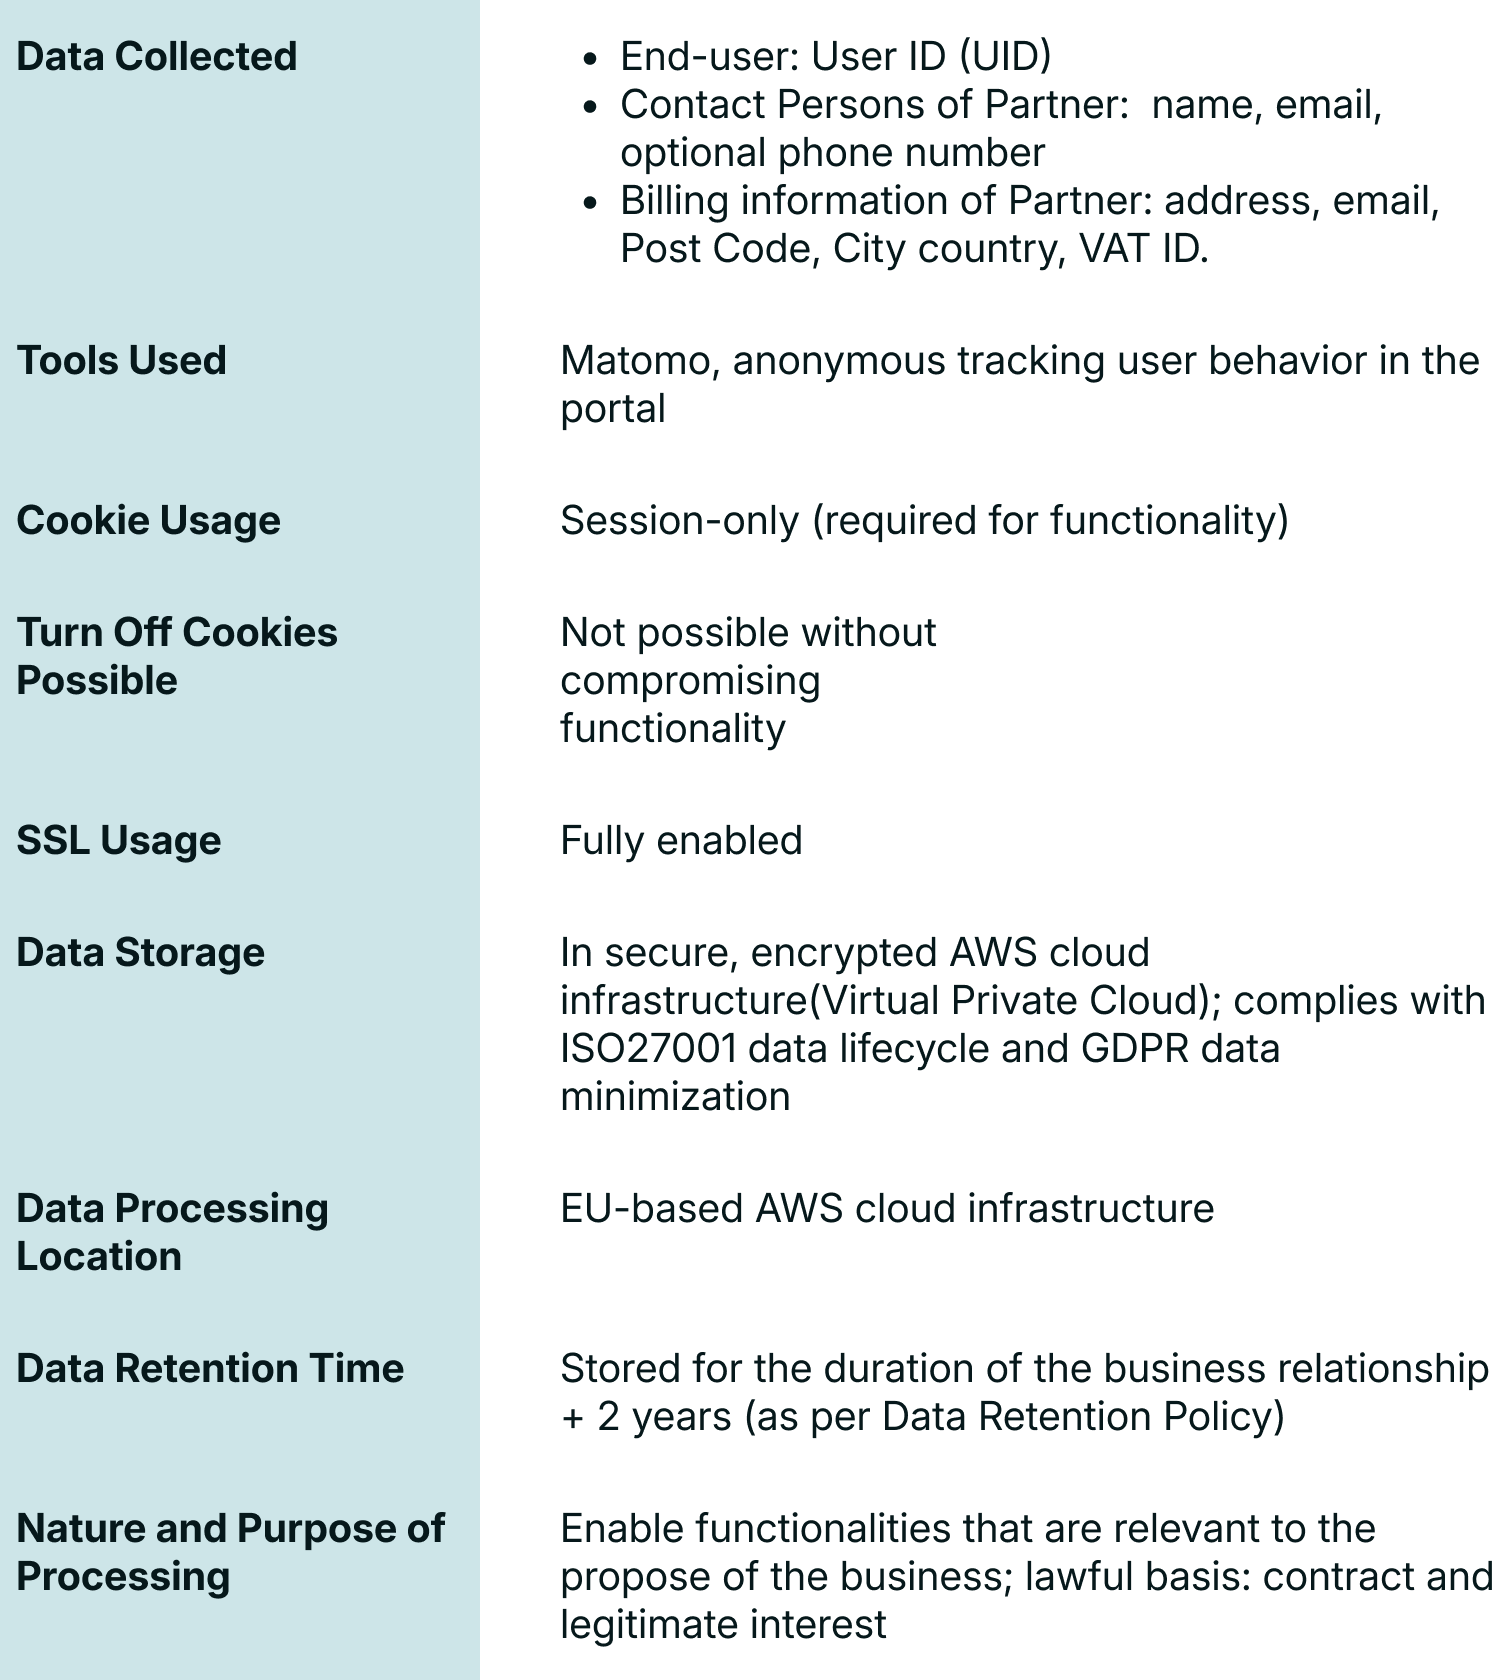
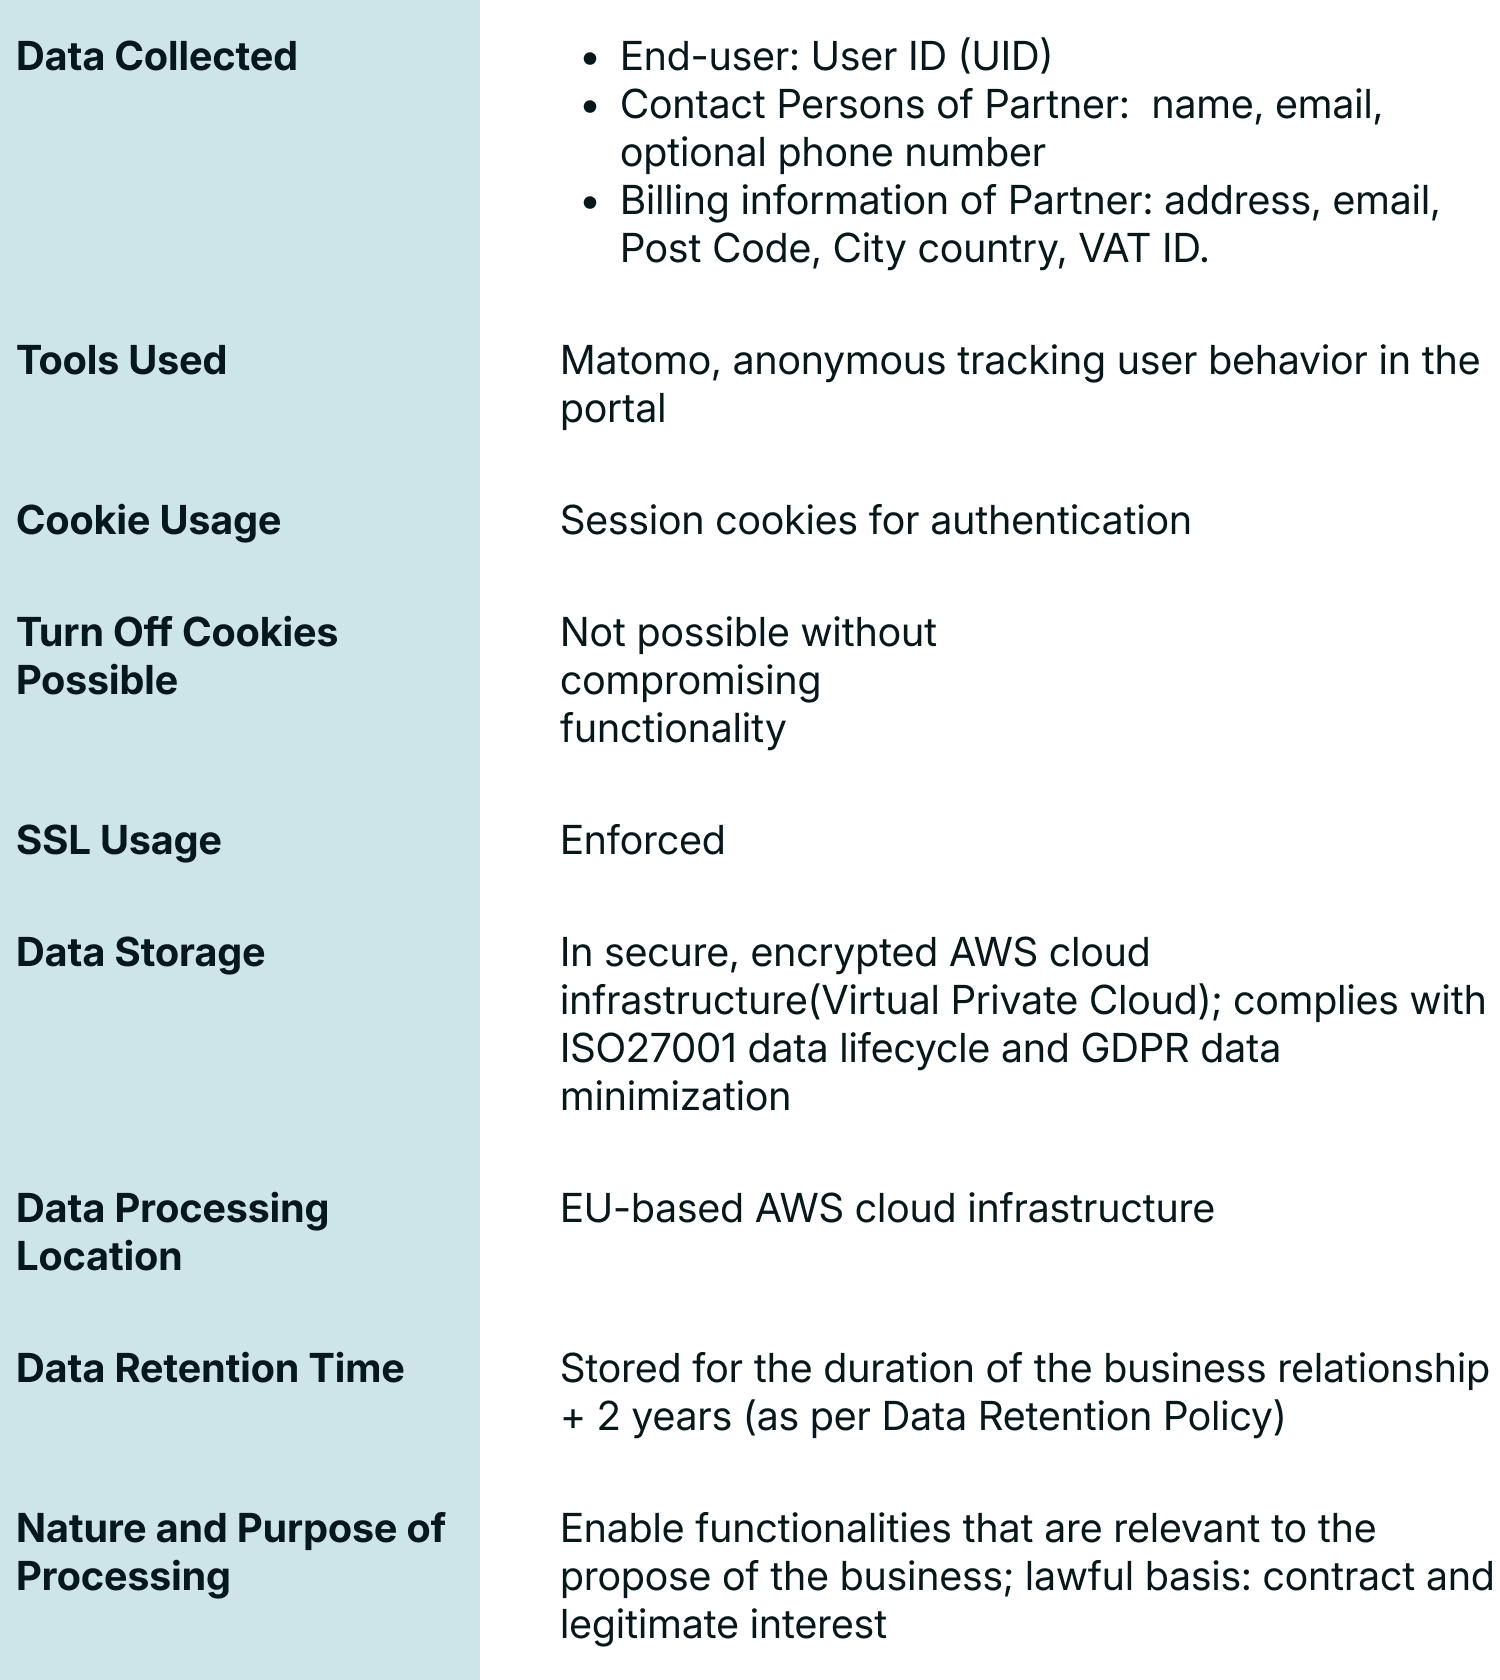
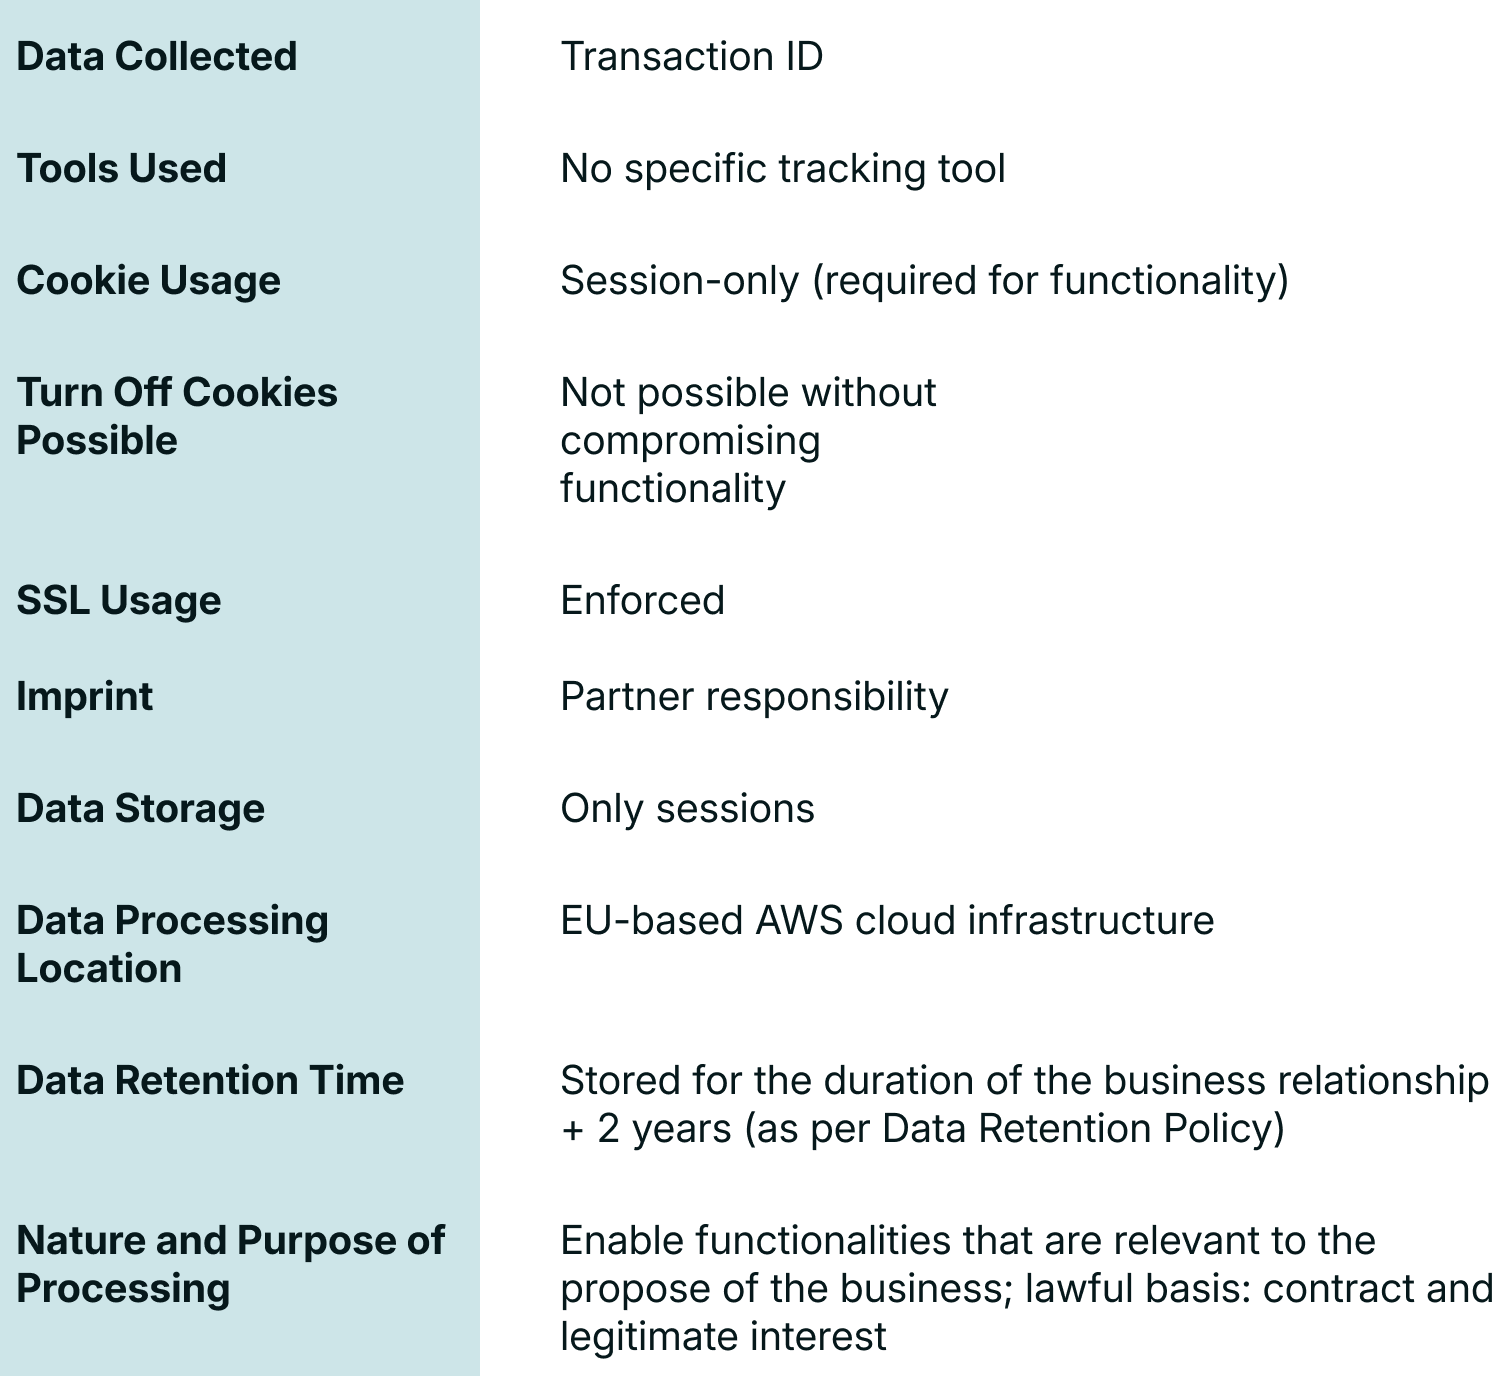
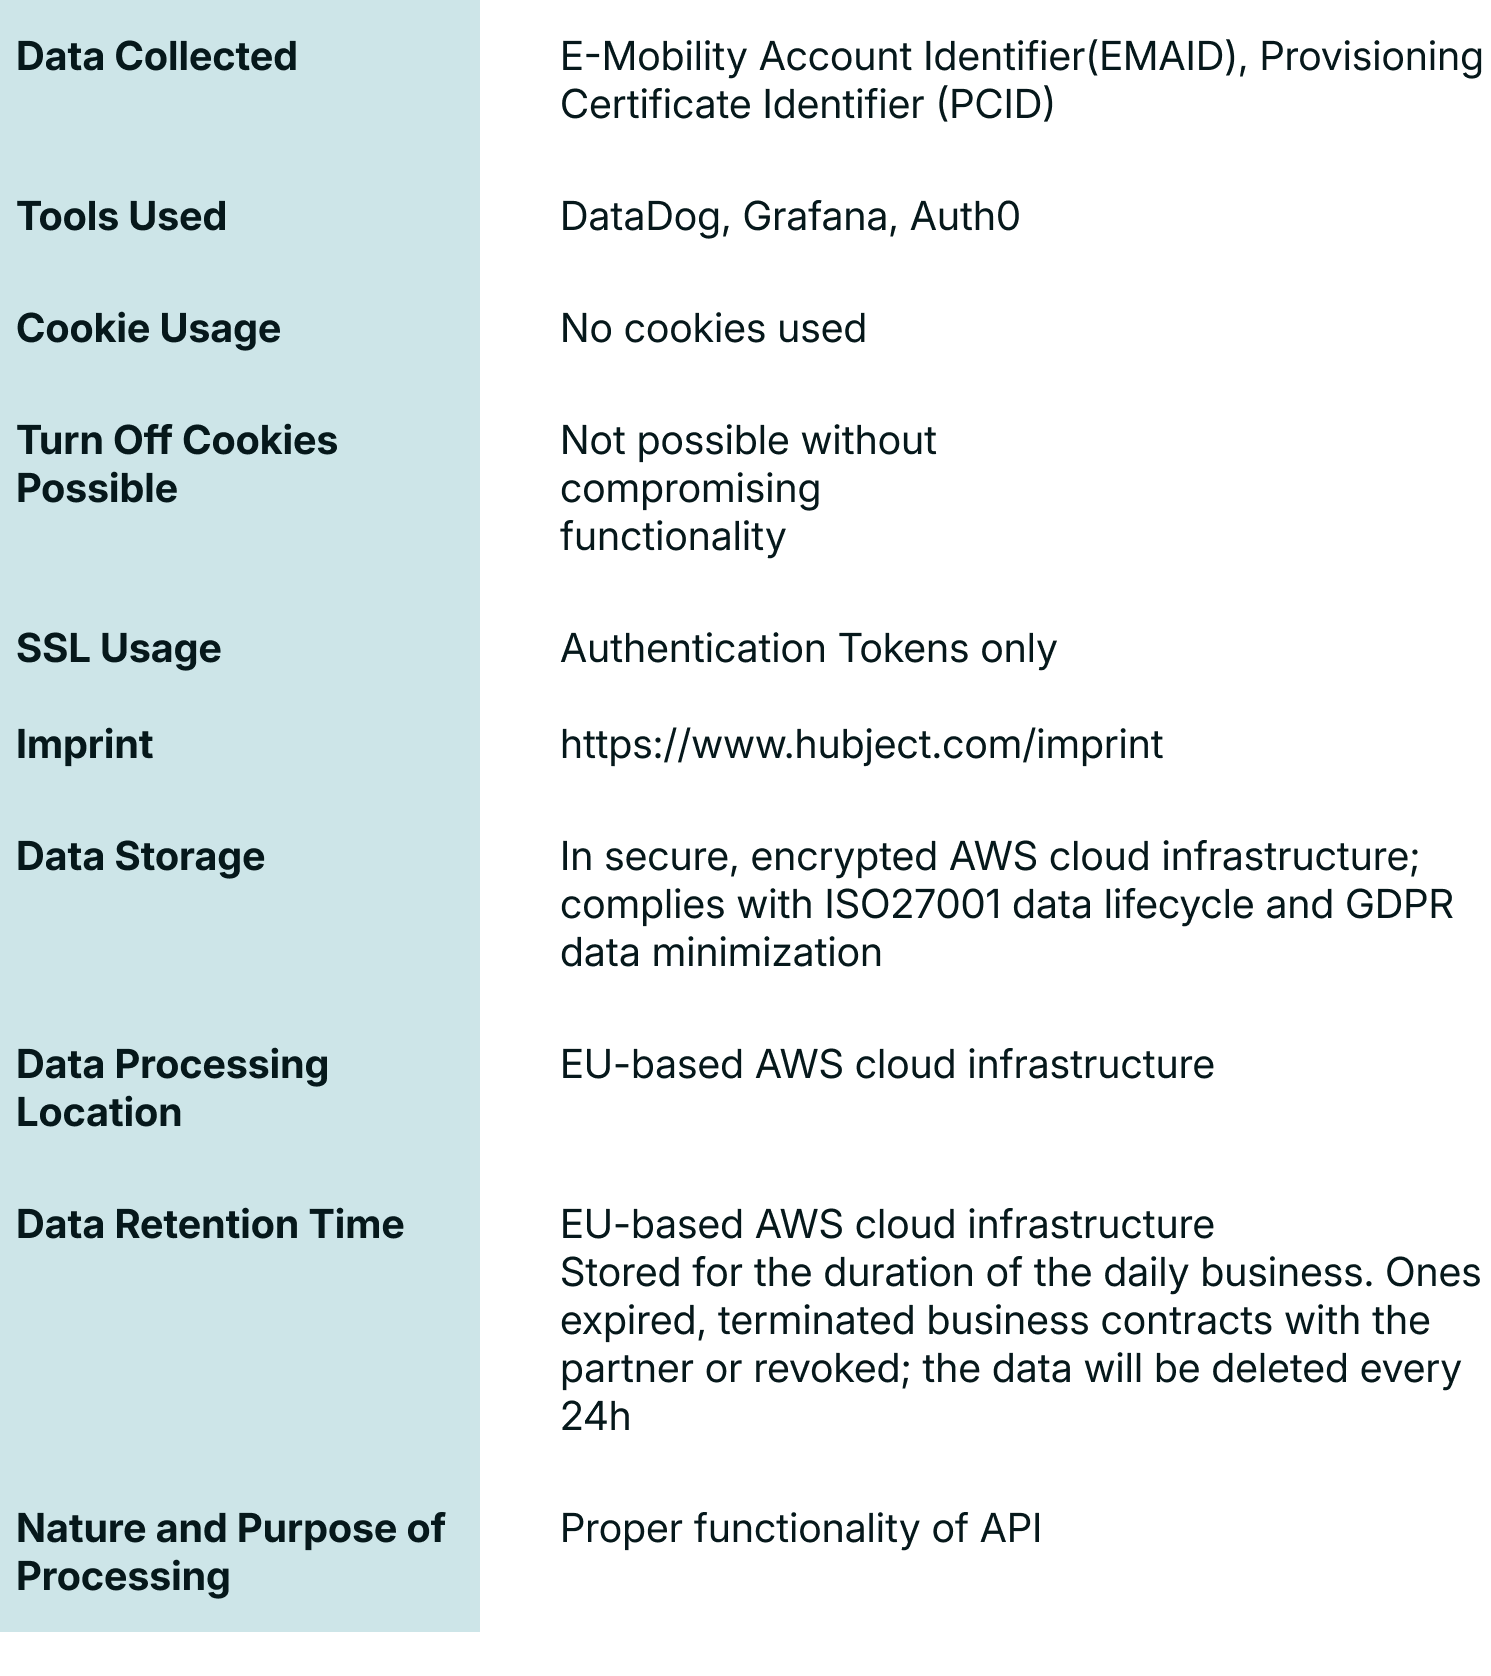
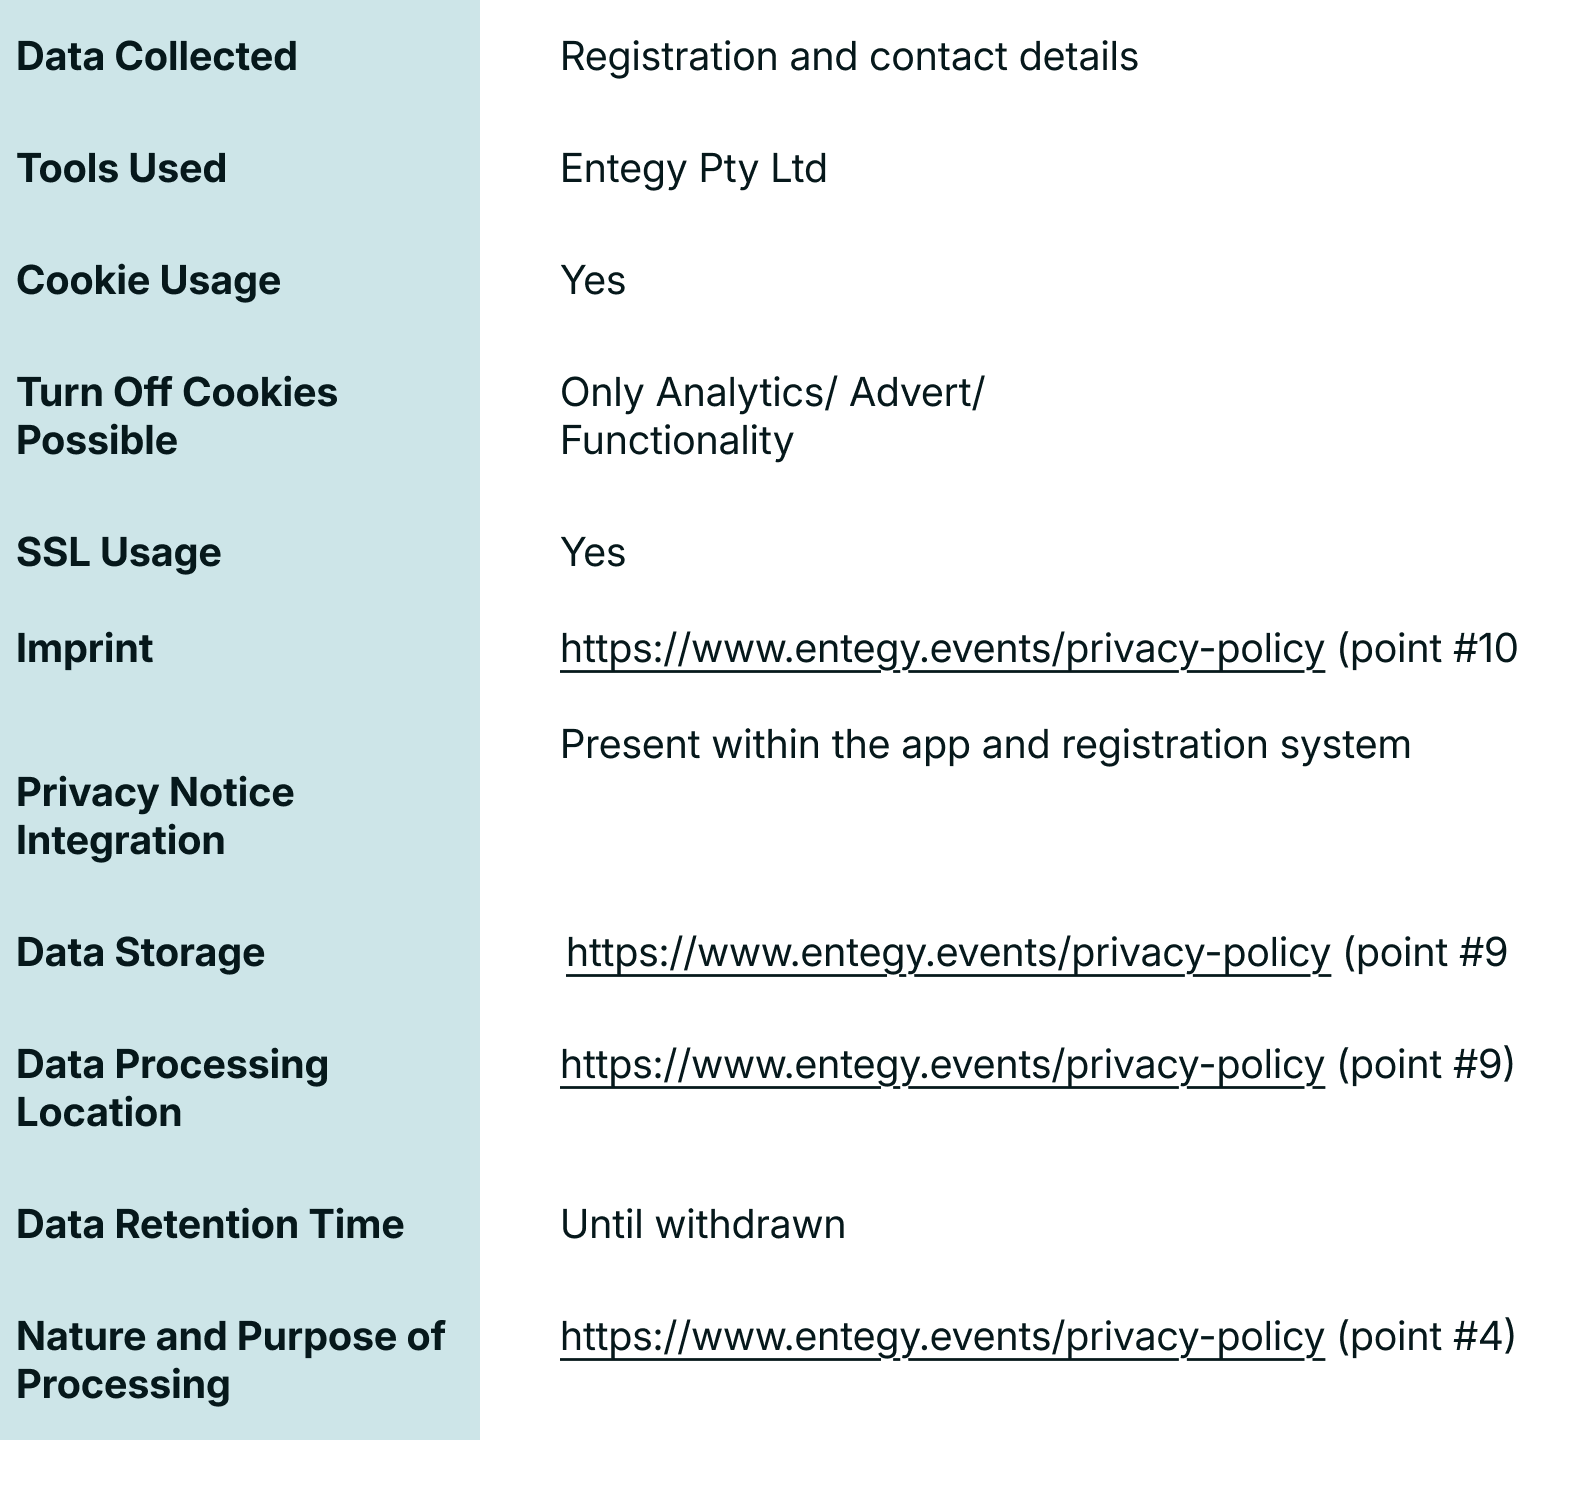
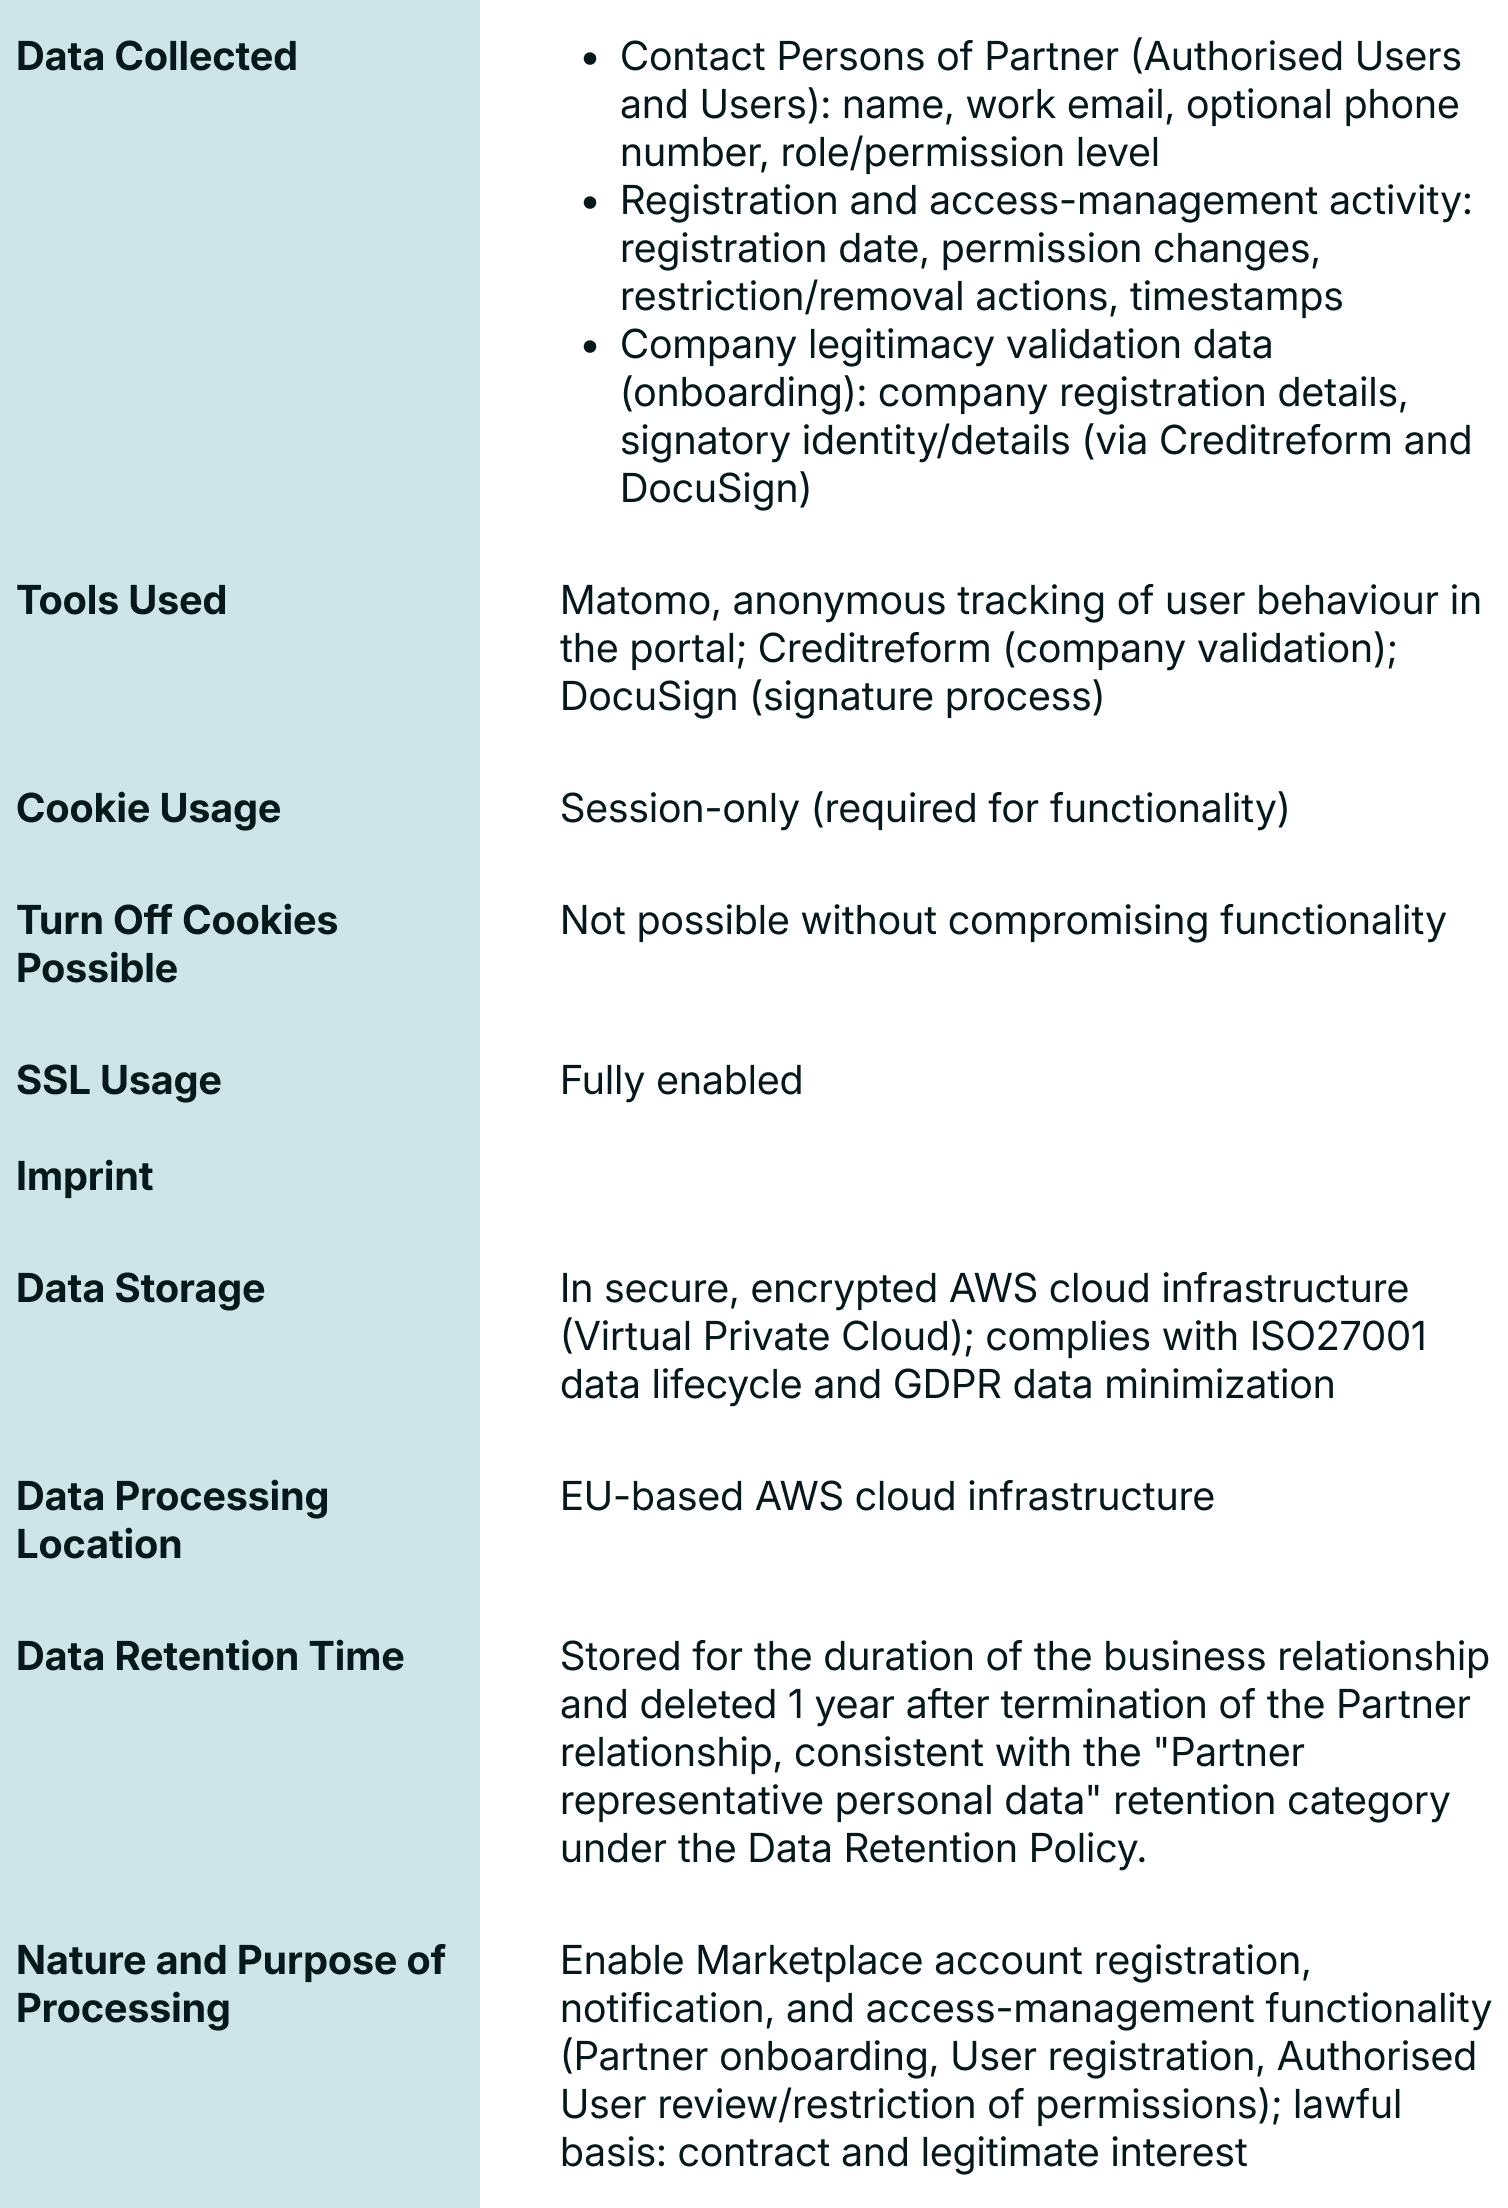
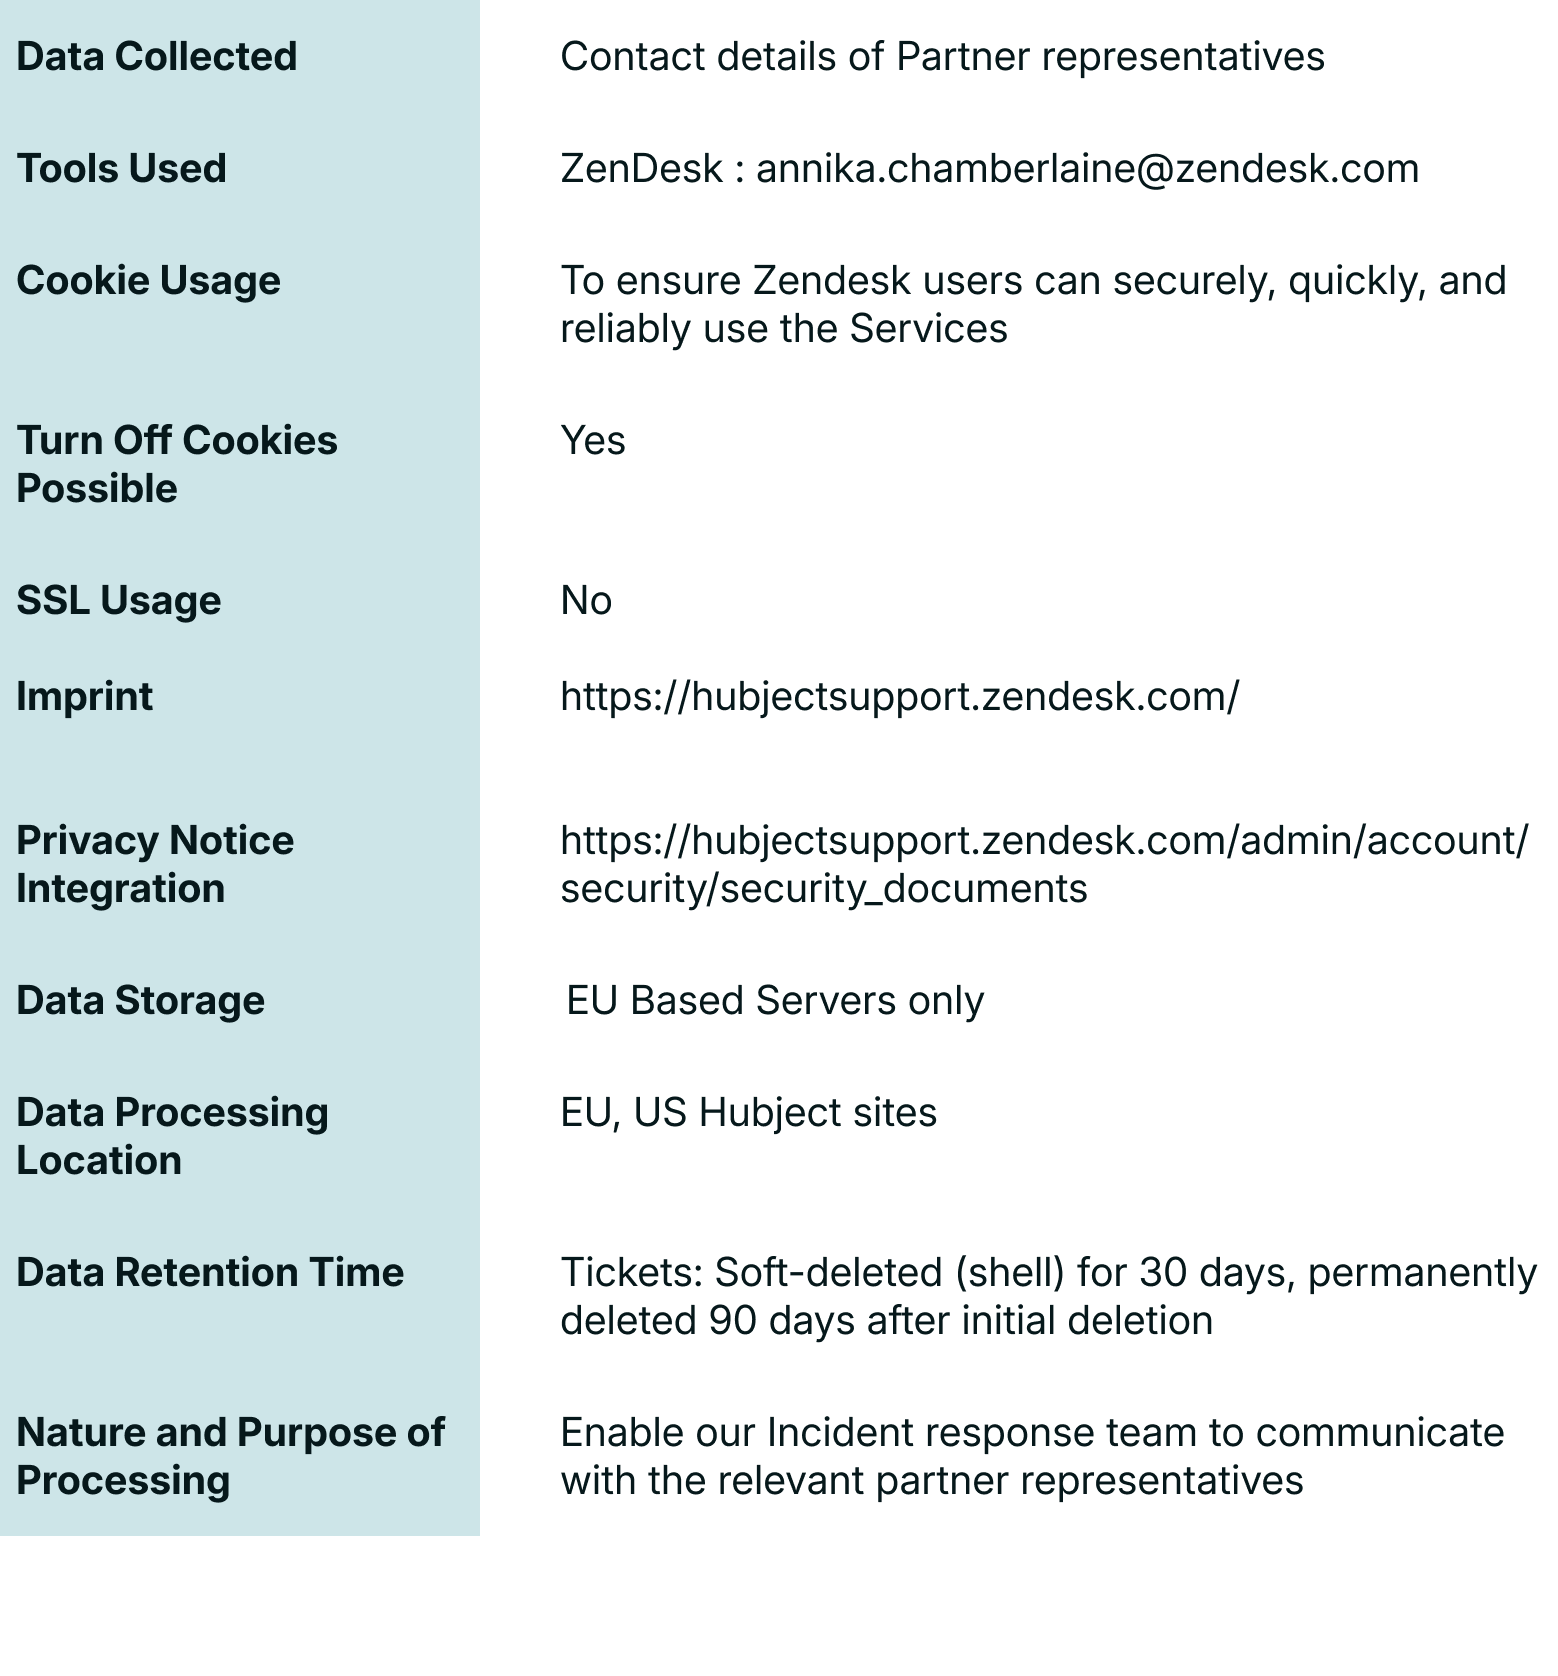
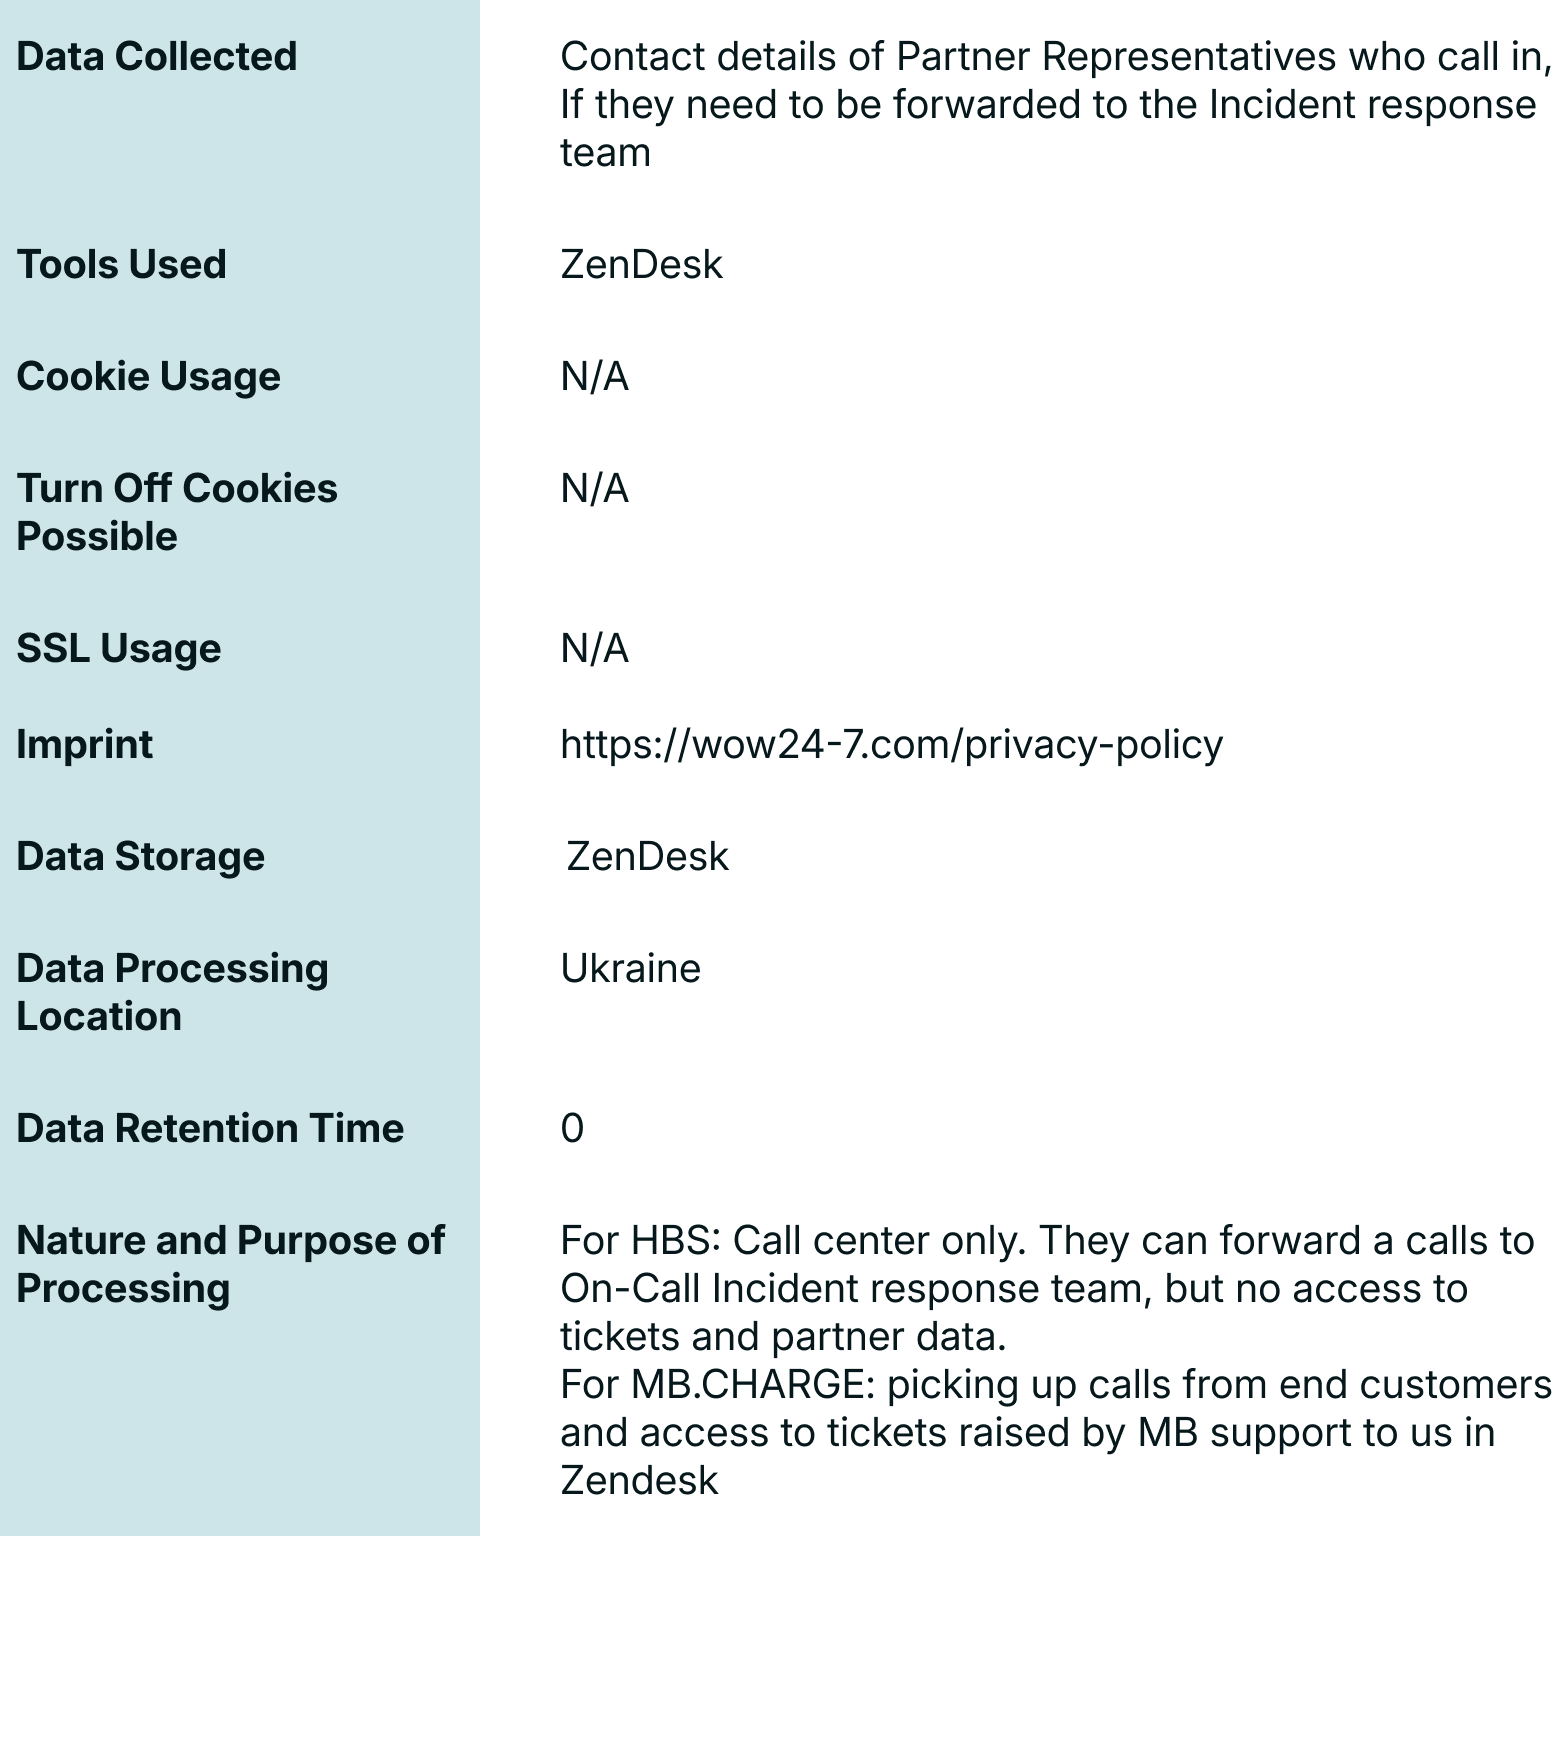
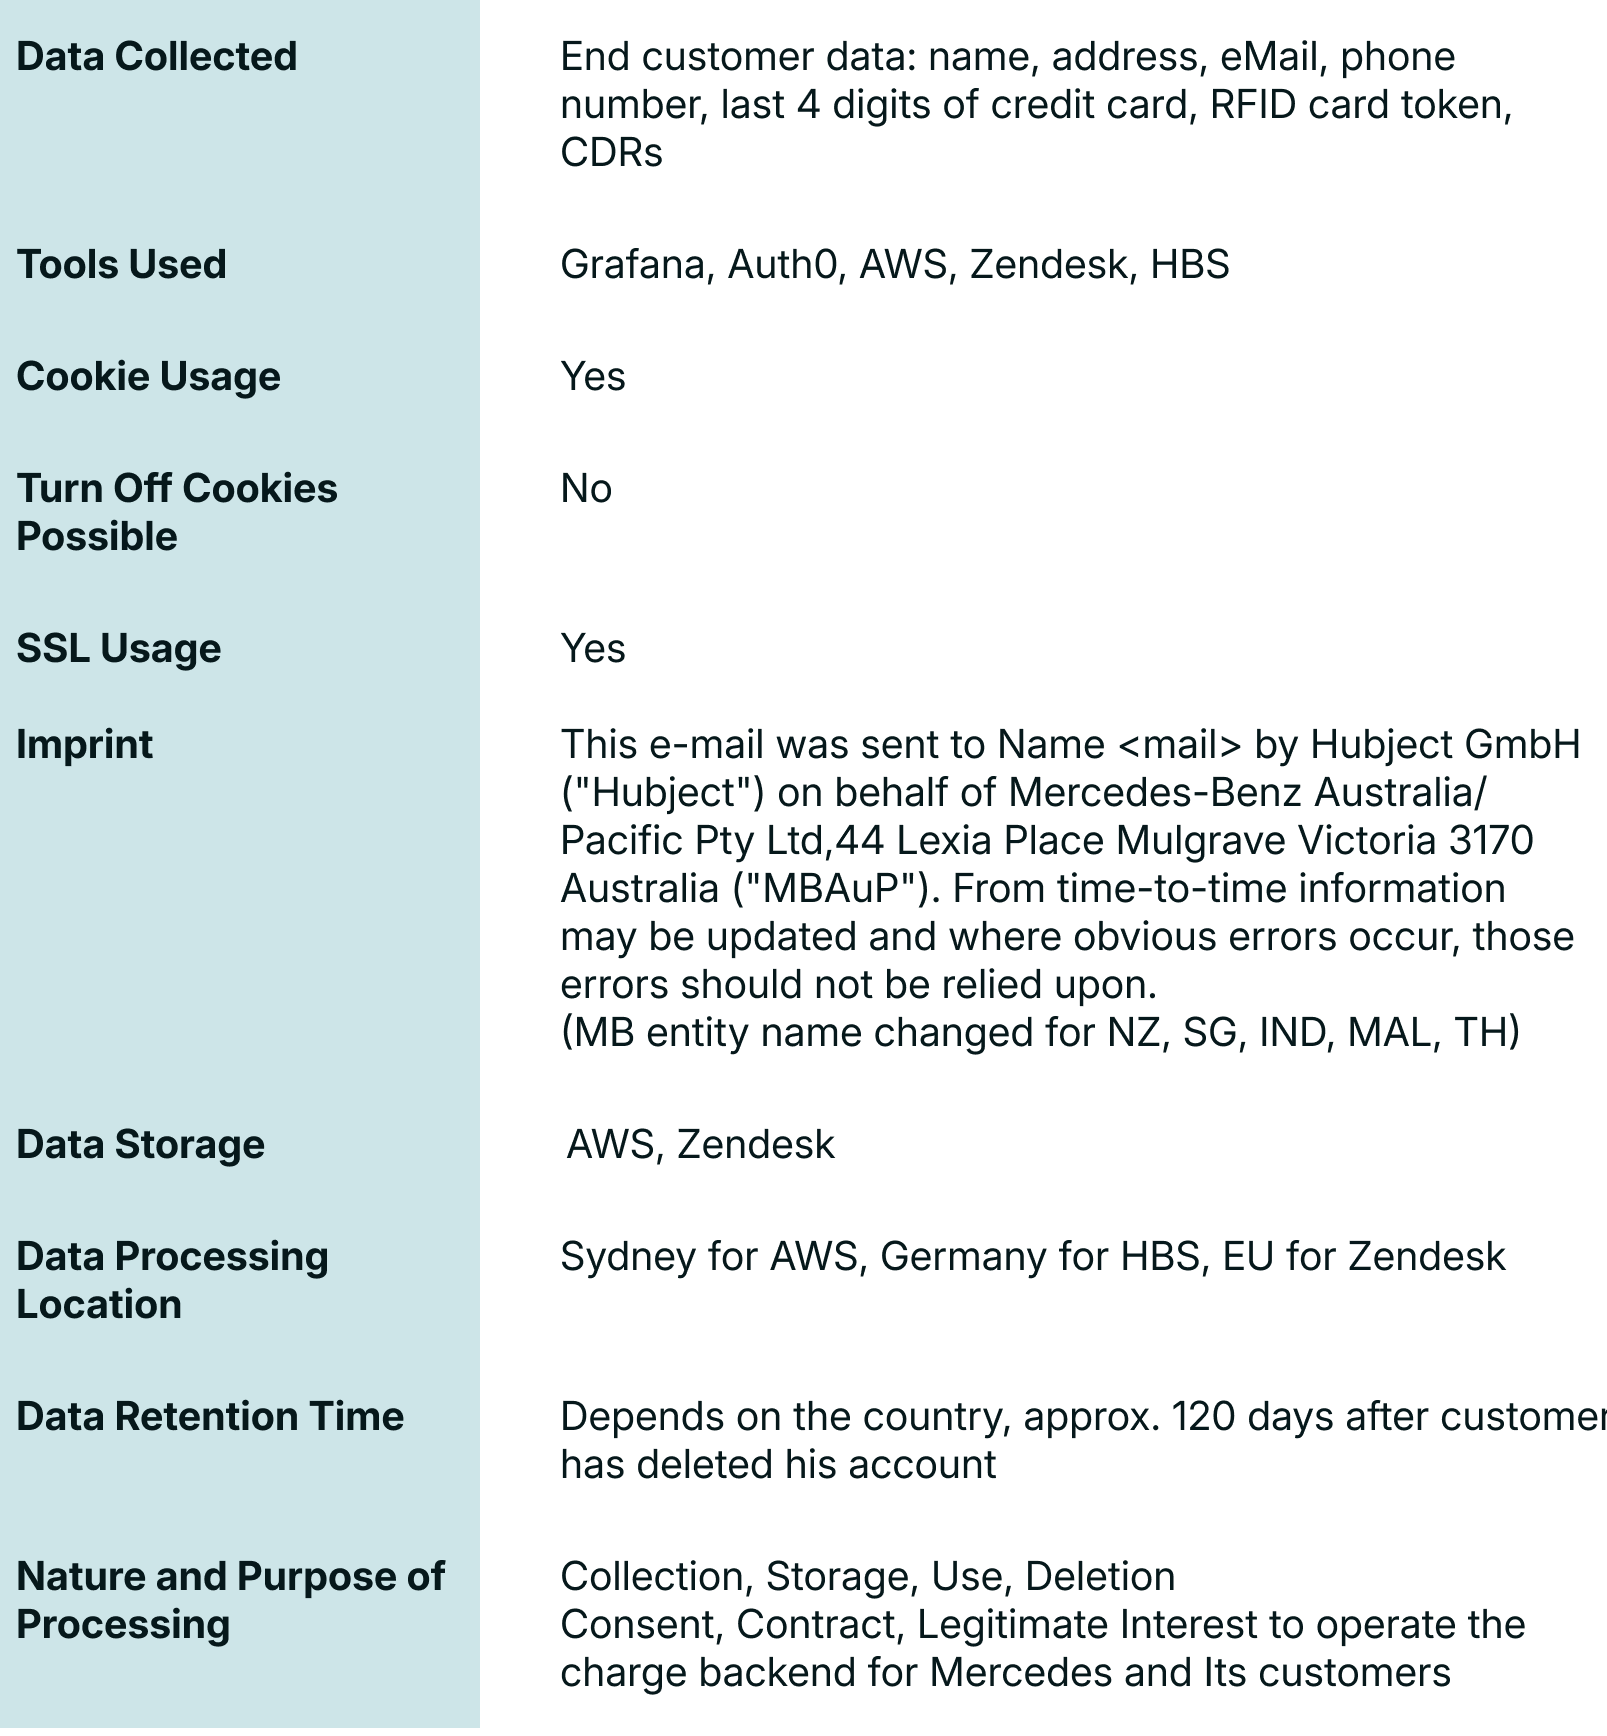
Datenschutzerklärung und Impressumslinks müssen eingebettet sein in:
Alle internationalen Datenübertragungen werden bei Bedarf durch Standardvertragsklauseln (SCCs) geschützt, in Übereinstimmung mit Hubjects DPA Anhang I (Angaben zum Auftragsverarbeiter) und Anhang II (Technische und organisatorische Maßnahmen). Ohne vorherige Genehmigung des Partners (Verantwortlicher) finden keine Übertragungen statt.
Hubject gibt personenbezogene Daten nur dann an Dritte weiter, wenn dies zur Erbringung unserer Dienstleistungen oder zur Erfüllung gesetzlicher Verpflichtungen erforderlich ist, und stets in Übereinstimmung mit den Grundsätzen der Datenminimierung, Zweckbindung und Transparenz.
Wir geben personenbezogene Daten nur weiter:
Um den Datenschutz bei der Beauftragung von Drittverarbeitern zu gewährleisten:
Für Überweisungen außerhalb der EU/des EWR siehe Abschnitt 10.
Hubject führt Prüfprotokolle über den Datenzugriff durch Dienstleister und überprüft diese regelmäßig auf Anomalien oder unbefugte Nutzung.
Hubject verfügt über einen robusten und ISO 27001:2022-konformen Plan zur Reaktion auf Datenschutzverletzungen, um Verletzungen des Schutzes personenbezogener Daten zu erkennen, einzudämmen und darauf zu reagieren.
Im Falle einer Verletzung des Schutzes personenbezogener Daten ergreifen wir folgende Maßnahmen:
Wir unterhalten ein internes Incident Response Team (IRT), das sich aus Mitarbeitern der Bereiche IT-Sicherheit, Recht, Compliance und Management zusammensetzt. Regelmäßige Schulungen, Tests (z. B. Tabletop-Übungen) und Aktualisierungen unserer Verfahren zur Reaktion auf Vorfälle werden durchgeführt, um eine kontinuierliche Verbesserung sicherzustellen.
Bei Fragen zu unseren Maßnahmen bei Datenschutzverletzungen oder unseren Sicherheitspraktiken wenden Sie sich bitte an dataprotection@hubject.com.
Dieser Abschnitt ergänzt Abschnitt I durch die Darstellung spezifischer Bestimmungen, die für bestimmte Kategorien von betroffenen Personen gelten. Alle in Abschnitt I beschriebenen allgemeinen Grundsätze und Anforderungen bleiben, soweit relevant, weiterhin gültig.
Dieser Abschnitt gilt für Ansprechpartner der Lieferanten.
Hubject GmbH
EUREF-Campus 22, 10829 Berlin, Deutschland
E-Mail: dataprotection@hubject.com
Zweck der Verarbeitung
Wir verarbeiten die Daten der Ansprechpartner der Lieferanten, um:
Rechtsgrundlagen
Art. 6 Abs. 1 Buchstabe b DSGVO – Zur Erfüllung eines Vertrags mit der vertretenen Organisation
Art. 6 Abs. 1 Buchstabe f DSGVO – Berechtigtes Interesse an der betrieblichen Kommunikation zwischen Unternehmen
Art. 6 Abs. 1 lit. a DSGVO – Einwilligung (nur für optionale Marketing-E-Mails)
Datenkategorien
Empfänger (Datenweitergabe)
Kundenbindung
Für die Dauer des Vertrags gespeichert und 1 Jahr nach Vertragsende gelöscht, sofern keine längere Aufbewahrung gesetzlich vorgeschrieben ist.
Ihre Rechte
Sie können uns unter dataprotection@hubject.com kontaktieren, um Ihre Rechte auszuüben:
Dieser Abschnitt gilt für Bewerber.
Steuergerät
Hubject GmbH
EUREF-Campus 22, 10829 Berlin, Deutschland
E-Mail: dataprotection@hubject.com
Zweck der Verarbeitung
Ihre personenbezogenen Daten werden verarbeitet für:
Rechtsgrundlagen
Art. 6 Abs. 1 Buchstabe b DSGVO – Aus vertraglichen Gründen – um auf Ihren Wunsch hin vor Abschluss eines Arbeitsvertrags Maßnahmen zu ergreifen.
Art. 6 Abs. 1 lit. c DSGVO – Zur Erfüllung gesetzlicher Verpflichtungen im Zusammenhang mit dem Arbeitsrecht
Art. 6 Abs. 1 Buchstabe f DSGVO – Berechtigtes Interesse an einer effizienten Verwaltung des Einstellungsprozesses
Art. 6 Abs. 1 Buchstabe a DSGVO – Einwilligung
Datenkategorien
Wir können die folgenden Informationen erfassen
Empfänger (Datenaustausch)
Interne Abteilungen (z. B. Personalabteilung, Führungskräfte)
Externe Anbieter (z. B. Rekrutierungsplattformen, Agenturen für Hintergrundüberprüfungen)
Datenaufbewahrung
6 Monate, sofern keine Zustimmung für den Talentpool erteilt wurde.
Ihre Rechte
Sie können uns unter dataprotection@hubject.com kontaktieren, um Ihre Rechte auszuüben:
Wir verwenden die von uns gesammelten Informationen, um unsere Dienstleistungen zu vermarkten und über verschiedene Kanäle, darunter soziale Medien wie LinkedIn, mit Ihnen in Kontakt zu treten.
Steuergerät
Hubject GmbH
EUREF-Campus 22, 10829 Berlin, Deutschland
E-Mail: dataprotection@hubject.com
Wenn Sie keine Marketingmitteilungen von der Hubject GmbH erhalten möchten oder nicht möchten, dass Ihre personenbezogenen Daten für Marketingzwecke verarbeitet werden, können Sie jederzeit Widerspruch einlegen und sich über die Abmelde-Schaltfläche in der E-Mail abmelden.
Nutzung von LinkedIn für Networking und Kundenakquise
Zweck und Begründung
Diese Öffentlichkeitsarbeit unterstützt die Vernetzung, die Teilnahme an Veranstaltungen (z. B. icnc) und die Pflege von Geschäftsbeziehungen. Es handelt sich dabei um personalisierte Einzelkommunikation und nicht um Massenmarketing.
Informationen, die wir weitergeben: Nutzung von LinkedIn Matched Audiences
Wir geben begrenzte personenbezogene Daten an externe Werbepartner weiter, um relevantere Werbung zu liefern („zielgerichtete Werbung“ oder „Retargeting“). Wir nutzen Funktionen wie LinkedIn Matched Audiences, mit denen wir Werbung für unsere bestehenden Kunden und Kontakte auf der LinkedIn-Plattform gezielt schalten können.
Ihre Auswahlmöglichkeiten und Abmeldungen:
Wir respektieren Ihre Datenschutzpräferenzen. Bevor Daten zu Retargeting-Zwecken an LinkedIn hochgeladen werden, filtern wir unsere Zielgruppenlisten, um Personen auszuschließen, die ihr Recht auf Abmeldung von Marketingmitteilungen oder Datenweitergabe zu Werbezwecken ausgeübt haben. So stellen wir sicher, dass Ihre Präferenzen bei unseren gezielten Werbemaßnahmen berücksichtigt werden.
Öffentlich einsehbare Inhalte und allgemeine Kommunikation
Bitte beachten Sie, dass Mitteilungen, die über organische LinkedIn-Beiträge (Beiträge, die direkt auf unserer Unternehmensseite gepostet werden) und allgemeine Werbekampagnen (Anzeigen, die keine hochgeladenen Kundenlisten verwenden) erfolgen, für alle Personen mit Zugang zur Plattform öffentlich sichtbar sind. Diese Aktivitäten sind breit gefächert, werden nicht anhand Ihrer spezifischen Profildaten aus unseren internen Datenbanken gezielt eingesetzt und dienen der allgemeinen Sensibilisierung der Öffentlichkeit.
Rechtsgrundlage
Gemäß Art. 6 Abs. 1 lit. f DSGVO (berechtigtes Interesse) hat Hubject ein geschäftliches Interesse daran, mit Fachleuten in einem relevanten Kontext in Kontakt zu treten. Die Kontaktaufnahme erfolgt unter Beachtung der Plattformnormen und der Erwartungen der Nutzer.
Datenkategorien
Empfänger (Datenaustausch)
Interne Abteilungen (z. B. Vertrieb, Marketing)
Externe Anbieter (z. B. Kommunikationsplattformen, Analysetools)
Datenaufbewahrung
Bis die Einwilligung widerrufen wird.
Ihre Rechte
Steuergerät
Hubject GmbH
EUREF-Campus 22, 10829 Berlin, Deutschland
E-Mail: dataprotection@hubject.com
Zwecke
Anmeldung und Zulassung; Durchführung von Online- und Präsenzveranstaltungen; Versand von veranstaltungsbezogenen Informationen, Aufzeichnungen und Zusammenfassungen; Aufbereitung anonymisierter Veranstaltungsergebnisse; Marketingmitteilungen nur mit gesonderter Einwilligung.
Rechtsgrundlagen
Art. 6 Abs. 1 Buchstabe b DSGVO (Teilnahme an Veranstaltungen). Art. 6 Abs. 1 Buchstabe f DSGVO (Organisation von Geschäftsveranstaltungen, Aufzeichnung von Sitzungen, Dokumentation von Ergebnissen). Art. 6 Abs. 1 Buchstabe a DSGVO (Marketing-E-Mails sowie jegliche Aufzeichnung oder Veröffentlichung, für die gemäß der jeweiligen Veranstaltungsankündigung eine Einwilligung erforderlich ist).
Datenkategorien
Name, geschäftliche Kontaktdaten, Firma, Berufsbezeichnung, Antworten bei der Registrierung, Anwesenheitsdaten sowie Audio-, Video-, Chat- und Q&A-Inhalte, sofern die Sitzungen aufgezeichnet werden.
Empfänger
Interne Teams (Veranstaltungsorganisation, Marketing, technische Experten). Microsoft Ireland Operations Ltd. als Auftragsverarbeiter für Microsoft Teams. [Salesforce/Pardot, sofern Registrierungsdaten dorthin synchronisiert werden.] Andere Teilnehmer, für Anzeigenamen und Inhalte, die während der Sitzungen geteilt werden. Die Öffentlichkeit, ausschließlich für Sitzungen, die gemäß der Veranstaltungsankündigung veröffentlicht werden.
Internationale Überweisungen
Status der EU-Datengrenze des Microsoft-Mandanten.
Kundenbindung
Registrierungsdaten [12] Monate nach der Veranstaltung. Veröffentlichte Aufzeichnungen [12] Monate. Interne Aufzeichnungen aus den Breakout-Sessions werden innerhalb von [30] Tagen gelöscht. Marketingdaten bis zum Widerruf der Einwilligung.
Werbung
Die Daten aus der Veranstaltungsanmeldung werden nicht für „LinkedIn Matched Audiences“ oder andere Retargeting-Maßnahmen verwendet, es sei denn, Sie haben dem Erhalt von Marketingmitteilungen zugestimmt.
Ihre Rechte
Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Widerspruch (Art. 21 DSGVO), Datenübertragbarkeit und jederzeitiger Widerruf der Einwilligung. Sie können eine Beschwerde beim Berliner Beauftragten für Datenschutz und Informationsfreiheit (BlnBDI) einreichen.
Wenn Sie eine der in diesem Dokument genannten Richtlinien einsehen möchten, wenden Sie sich bitte an den Compliance Manager von Hubject unter dataprotection@hubject.com. Auf Anfrage stellen wir Ihnen gerne eine Kopie zur Verfügung.
Wir werden uns mit Ihnen in Verbindung setzen, um einen Termin zu vereinbaren und alle Ihre Fragen zu beantworten.


